AISafe Labs
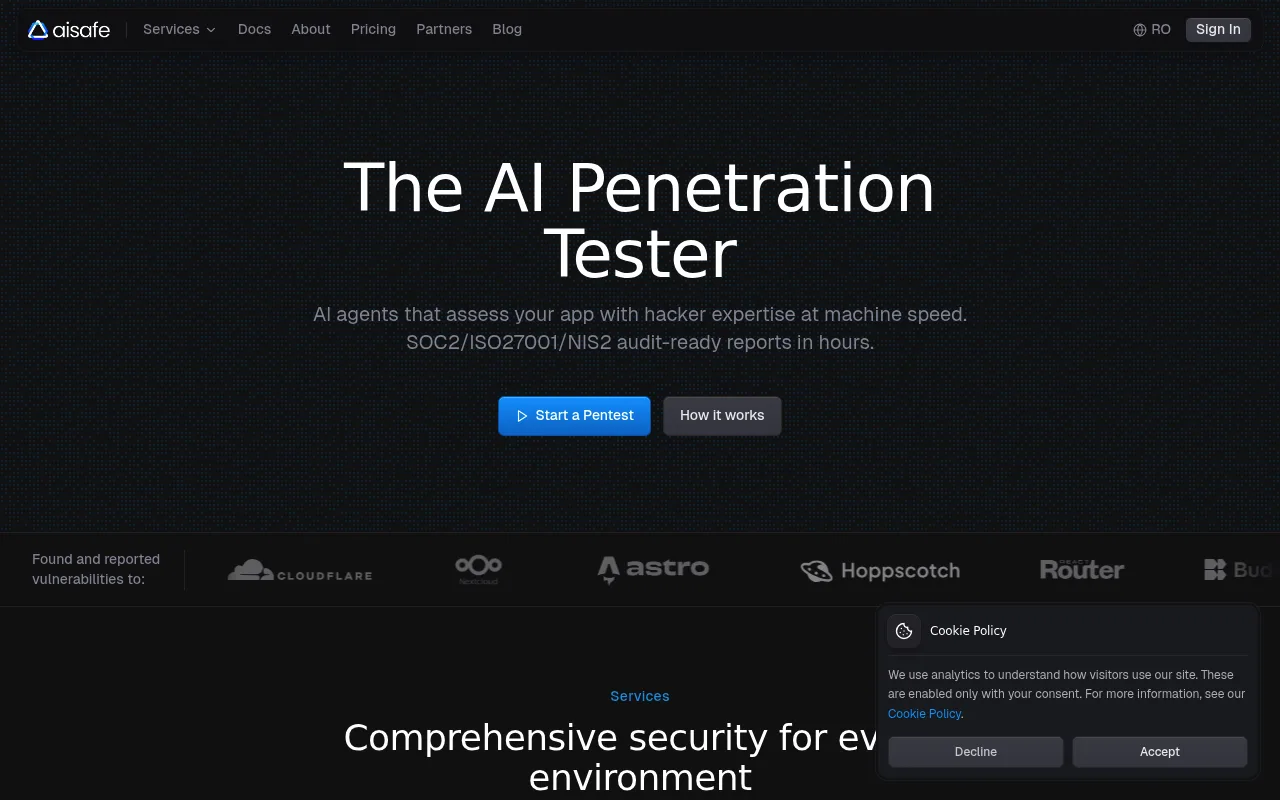
AISafe Labs provádí automatizované penetrační testy a bezpečnostní audity kódu pomocí AI agentů – hodí se vývojářským týmům, které potřebují SOC2/ISO27001/NIS2 audit-ready reporty v řádu hodin místo týdnů.
O nástroji
Nástroj nabízí tři typy posouzení: Source Code Audit (analýza zdrojového kódu včetně logických chyb, autorizačních slabin a architektonických problémů), White-Box Pentest (kombinace analýzy kódu s testováním na živém prostředí) a Black-Box Pentest (testování z pohledu útočníka – obcházení oprávnění, autentizační chyby, eskalace privilegií). AI agenti podle textu stránky nepostupují podle předpřipraveného checklistu, ale vytvářejí model hrozeb, ověřují předpoklady a reportují jen potvrzené nálezy, což by mělo omezit falešné poplachy. Mezi funkcemi jsou Dependency Scanning, SAST, AI SAST, Secrets Detection, License Risk, Outdated Software, IaC analýza, fuzzing REST API, PR Security Review a kontinuální monitoring black-boxu. Integruje se s CI/CD, GitHub, GitLab, Jira a Linear, podporuje napojení přes API a Slack notifikace. Ceny: Basic plán je zdarma (omezená funkcionalita, bez nutnosti kreditní karty), Pro plán stojí 40 $ měsíčně za 40 kreditů a zahrnuje blackbox/whitebox pentesty, audity kódu i reporty. Enterprise plán má cenu na dotaz a nabízí vlastní objem kreditů, dedikovanou podporu, možnost použít vlastní LLM API klíč a self-hosted nasazení. Pro open source projekty a startupy nabízí firma po kontaktování bezplatné nebo zvýhodněné bezpečnostní reviews. Stránka i celý obsah jsou pouze v angličtině.
Klíčové vlastnosti
- Automatizované pentesty formou AI agentů
- Source Code Audit, White-Box i Black-Box testování
- Dependency Scanning, SAST, Secrets Detection a IaC analýza
- Fuzzing REST API a PR Security Review
Časté dotazy
Co přesně AISafe Labs dělá?
Pomocí AI agentů provádí automatizované bezpečnostní audity kódu a penetrační testy – od analýzy zdrojového kódu přes white-box testy na živém prostředí až po black-box testování z pohledu útočníka. Výstupem jsou audit-ready reporty pro SOC2, ISO27001 nebo NIS2.
Kolik to stojí?
Basic plán je zdarma bez nutnosti kreditní karty, ale s omezenou funkcionalitou. Pro plán vyjde na 40 $ měsíčně za 40 kreditů a zahrnuje pentesty i audity kódu, Enterprise plán je na dotaz s vlastním objemem kreditů a self-hosted nasazením.
Pro koho je nástroj vhodný a jak začít?
Je určený vývojářským týmům, které potřebují rychlé bezpečnostní audity a reporty pro compliance. Stačí si vybrat typ posouzení (Source Code Audit, White-Box nebo Black-Box Pentest) a spustit test přímo přes web nebo integraci s CI/CD.
Kategorie
AI novinky do e-mailu
Každý pátek 3 vybrané AI nástroje, prompt týdne a to nejdůležitější ze světa AI – přehledně, česky a bez balastu.
Jeden z nejstarších pravidelných českých AI newsletterů.
Podobné nástroje
Hledáte alternativu k AISafe Labs? Tady je 6 podobných nástrojů z kategorie Vývojářské nástroje.

Vectorizer AI
FreemiumPřevádí rastrové obrázky PNG, JPG, GIF, BMP a WebP na vektorové formáty SVG, PDF, EPS a DXF pomo...

Stable Diffusion
FreemiumStability AI je platforma pro generování obrázků, videa a dalšího obsahu pomocí generativní AI,...

Whisper
ZdarmaPřevádí mluvenou řeč na text ve více než 90 jazycích. Whisper je open-source model od OpenAI tré...

AI 만화 번역기
Placeno kreditovým systémem – 1 kredit za model Manga/EagleEye, 2 kredity za model Ultra; konkrétní ceník neuveden.Online nástroj pro překlad textových bublin v manga a komiksových obrázcích pomocí AI – podporuj...

Pinecone
FreemiumPinecone je vektorová databáze jako služba, která umožňuje ukládat, spravovat a prohledávat vekt...

Escape
NeuvedenoEscape je AI-powered platforma pro ofenzivní bezpečnost, která automatizuje discovery, pentestin...
Další nástroje v kategorii Vývojářské nástroje
Nezůstávejte jen u nejoblíbenějších – tohle jsou další nástroje z kategorie Vývojářské nástroje, které stojí za prohlédnutí.