MCPSafe
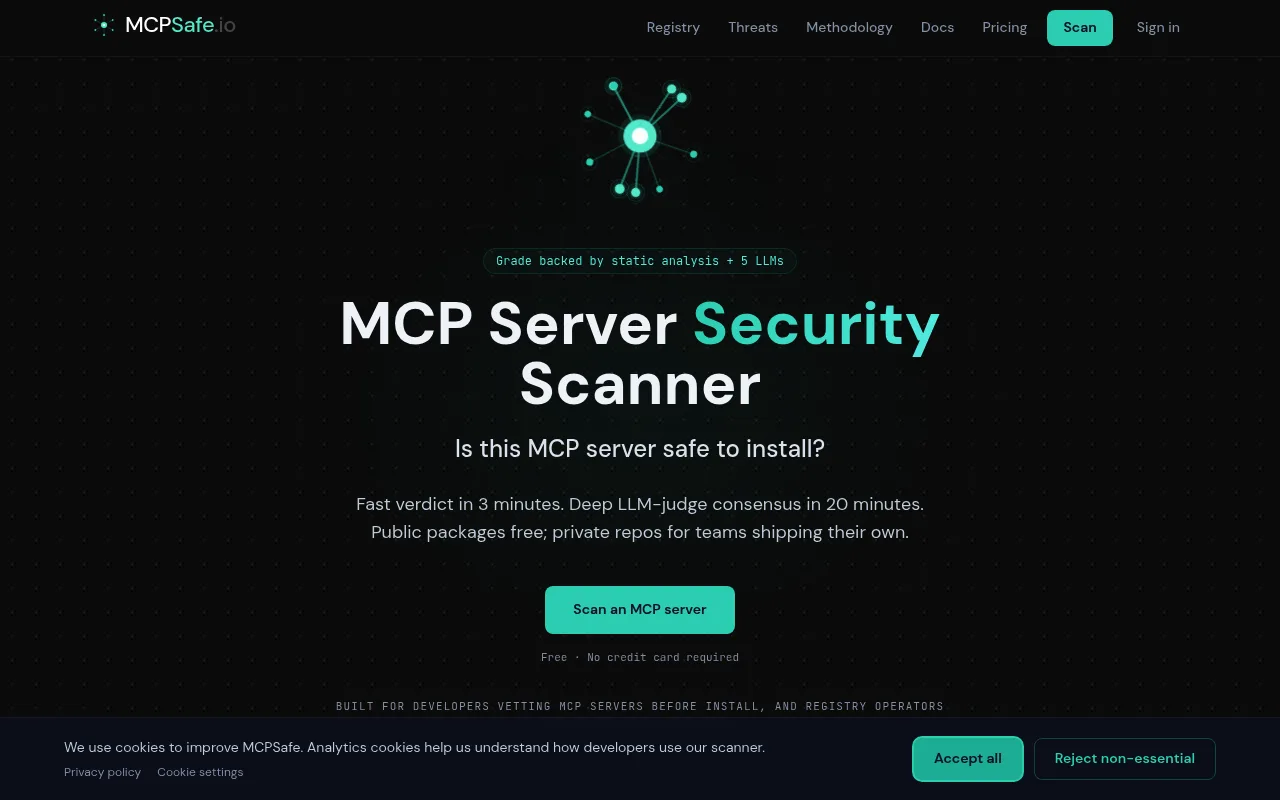
MCPSafe prověří MCP (Model Context Protocol) server před instalací – stačí vložit název balíčku, GitHub URL nebo registry ID a nástroj do pár minut vrátí bezpečnostní report. Hodí se vývojářům, kteří chtějí ověřit cizí MCP server, a provozovatelům registrů publikujících katalogy.
O nástroji
Nástroj kombinuje statickou analýzu kódu (detekce command injection, SQL injection, SSRF, path traversal, hardcoded secrets, typosquatting názvů balíčků, nepřipnuté závislosti) s hlasováním 5 nezávislých LLM modelů, které u Deep scanu posuzují nálezy a snižují počet falešných pozitiv. Skenuje se vložením jména balíčku, GitHub URL nebo registry ID (podporuje npm, PyPI, Docker Hub/GHCR, GitHub). Fast scan běží do cca 3 minut a hodí se do CI/CD, Deep scan (do 20 minut) přidává LLM konsensus panel pro důkladnější posouzení. Výsledkem je skóre/grade a nálezy na úrovni konkrétních řádků kódu, plus vložitelný bezpečnostní odznak do README. Statická analýza veřejných balíčků je zdarma bez nutnosti zadávat platební kartu, placené plány ($19/měsíc Developer, $49/měsíc Team, $149/měsíc Business) přidávají skenování soukromých repozitářů, Deep scany s LLM konsensem, API přístup a vyšší limity skenů. Samostatně se platí i tzv. Dynamic scan (živé testování běžícího MCP serveru) formou kreditů, z nichž první dva jsou zdarma pro přihlášené uživatele. Stránka je pouze v angličtině.
Klíčové vlastnosti
- Statická analýza kódu (SQLi, SSRF, path traversal, command injection)
- Detekce hardcoded secrets a typosquattingu balíčků
- Hlasování 5 nezávislých LLM modelů pro snížení falešných pozitiv
- Fast scan do 3 minut pro CI/CD
Časté dotazy
Co MCPSafe přesně umí?
Prověří MCP server před instalací – stačí vložit název balíčku, GitHub URL nebo registry ID a nástroj vrátí bezpečnostní report se skóre AIVSS, nálezy na úrovni konkrétních řádků kódu a CWE mapováním.
Kolik MCPSafe stojí?
Statická analýza veřejných balíčků je zdarma bez karty, placené plány začínají od $19/měsíc (Developer), $49/měsíc (Team) a $149/měsíc (Business) a přidávají skenování soukromých repozitářů a Deep scany s LLM konsensem.
Pro koho je MCPSafe a jak začít?
Je určen vývojářům ověřujícím cizí MCP servery před instalací a provozovatelům registrů publikujících bezpečné katalogy. Stačí na webu vložit GitHub URL, npm/PyPI balíček, Docker image nebo registry ID a spustit sken.
Kategorie
AI novinky do e-mailu
Každý pátek 3 vybrané AI nástroje, prompt týdne a to nejdůležitější ze světa AI – přehledně, česky a bez balastu.
Jeden z nejstarších pravidelných českých AI newsletterů.
Podobné nástroje
Hledáte alternativu k MCPSafe? Tady je 6 podobných nástrojů z kategorie Vývojářské nástroje.

Vectorizer AI
FreemiumPřevádí rastrové obrázky PNG, JPG, GIF, BMP a WebP na vektorové formáty SVG, PDF, EPS a DXF pomo...

Stable Diffusion
FreemiumStability AI je platforma pro generování obrázků, videa a dalšího obsahu pomocí generativní AI,...

Whisper
ZdarmaPřevádí mluvenou řeč na text ve více než 90 jazycích. Whisper je open-source model od OpenAI tré...

AI 만화 번역기
Placeno kreditovým systémem – 1 kredit za model Manga/EagleEye, 2 kredity za model Ultra; konkrétní ceník neuveden.Online nástroj pro překlad textových bublin v manga a komiksových obrázcích pomocí AI – podporuj...

Pinecone
FreemiumPinecone je vektorová databáze jako služba, která umožňuje ukládat, spravovat a prohledávat vekt...

Escape
NeuvedenoEscape je AI-powered platforma pro ofenzivní bezpečnost, která automatizuje discovery, pentestin...
Další nástroje v kategorii Vývojářské nástroje
Nezůstávejte jen u nejoblíbenějších – tohle jsou další nástroje z kategorie Vývojářské nástroje, které stojí za prohlédnutí.