Reality Kernel
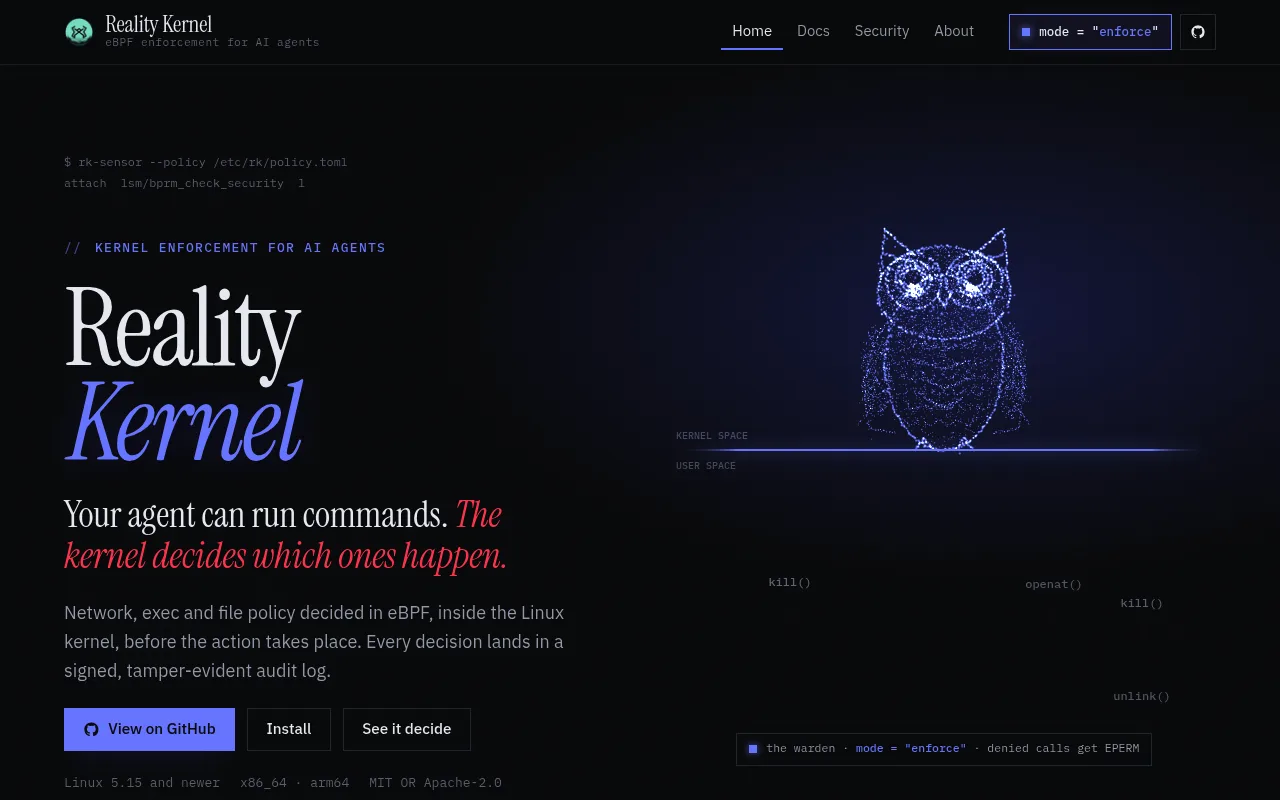
Open-source nástroj pro Linux, který v jádru systému (přes eBPF/BPF-LSM) vynucuje, jaké síťové, souborové a spouštěcí operace smí AI agent provádět, a každé rozhodnutí zapisuje do podepsaného auditního logu.
O nástroji
Reality Kernel řeší problém, že AI agenti dnes mohou spouštět příkazy, číst soubory a otevírat síťová spojení s reálnými oprávněními, a běžné guardraily na úrovni promptů nebo wrapperů kolem nástrojů lze obejít (prompt injection, chyba, odvozený proces). Místo kontroly na úrovni promptu Reality Kernel připojuje eBPF programy přímo na BPF-LSM a cgroup socket hooky v jádru Linuxu, takže rozhodnutí (povolit/zakázat) padá na úrovni systémového volání pro každý proces v hlídaném cgroupu, bez ohledu na to, jak byl požadavek zformulován. Lze nasadit v režimu „enforce“ (zakázaná volání dostanou EPERM) nebo „audit“ (jen se zaloguje, co by bylo zakázáno). Politiky se píšou jako profily (např. toml), kompilují se a nasazují na konkrétní workload; každé rozhodnutí (DENY/AUDIT na síť, spuštění binárky, otevření souboru) se zapisuje do podepsaného, odolného auditního logu (formát OCSF), který lze ověřit příkazem rk audit verify. Nástroj vyžaduje Linux 5.15 a novější (testováno na 5.15, 6.1, 6.6, 6.12, 6.18 LTS/stable), běží na x86_64 a arm64, instaluje se přes balíčky, systemd nebo Kubernetes/Helm. Je vhodný pro provozovatele a vývojáře AI agentů, kteří potřebují deterministické, na úrovni OS vynucené omezení chování agenta (ne jen softwarové guardraily) a auditní stopu pro bezpečnostní dohled. Jde o open-source projekt (licence MIT/Apache-2.0, BPF programy GPL-2.0-only nebo MIT) od Keter Labs, nástupce dřívější hostované API služby, která byla zrušena. Dokumentace, testy a changelog jsou vedené přímo v repozitáři na GitHubu.
Klíčové vlastnosti
- Vynucování na úrovni jádra přes eBPF/BPF-LSM a cgroup hooky
- Režimy enforce (EPERM) a audit (jen zalogování)
- Politiky jako kompilované TOML profily pro konkrétní workload
- Podepsaný, odolný auditní log ve formátu OCSF s ověřením rk audit verify
Časté dotazy
Co přesně Reality Kernel dělá?
Vynucuje, jaké síťové, souborové a spouštěcí operace smí AI agent provádět, a to přímo v jádru Linuxu pomocí eBPF/BPF-LSM, takže rozhodnutí padá na úrovni systémového volání bez ohledu na to, jak byl požadavek zformulován. Každé povolení nebo zamítnutí se zapisuje do podepsaného auditního logu.
Kolik Reality Kernel stojí?
Je to open-source nástroj (licence MIT/Apache-2.0, BPF programy GPL-2.0-only nebo MIT), dostupný zdarma ke stažení a nasazení z GitHubu.
Pro koho je nástroj určený a jak se začíná?
Je určen provozovatelům a vývojářům AI agentů na Linuxu (kernel 5.15+, x86_64/arm64), kteří potřebují skutečné omezení na úrovni OS místo pouhých promptových guardrailů. Instaluje se přes balíčky, systemd nebo Kubernetes/Helm a spouští se příkazem rk run s definovaným policy profilem.
Kategorie
AI novinky do e-mailu
Každý pátek 3 vybrané AI nástroje, prompt týdne a to nejdůležitější ze světa AI – přehledně, česky a bez balastu.
Jeden z nejstarších pravidelných českých AI newsletterů.
Podobné nástroje
Hledáte alternativu k Reality Kernel? Tady je 6 podobných nástrojů z kategorie Vývojářské nástroje.

Vectorizer AI
FreemiumPřevádí rastrové obrázky PNG, JPG, GIF, BMP a WebP na vektorové formáty SVG, PDF, EPS a DXF pomo...

Stable Diffusion
FreemiumStability AI je platforma pro generování obrázků, videa a dalšího obsahu pomocí generativní AI,...

Whisper
ZdarmaPřevádí mluvenou řeč na text ve více než 90 jazycích. Whisper je open-source model od OpenAI tré...

AI 만화 번역기
Placeno kreditovým systémem – 1 kredit za model Manga/EagleEye, 2 kredity za model Ultra; konkrétní ceník neuveden.Online nástroj pro překlad textových bublin v manga a komiksových obrázcích pomocí AI – podporuj...

Pinecone
FreemiumPinecone je vektorová databáze jako služba, která umožňuje ukládat, spravovat a prohledávat vekt...

Escape
NeuvedenoEscape je AI-powered platforma pro ofenzivní bezpečnost, která automatizuje discovery, pentestin...
Další nástroje v kategorii Vývojářské nástroje
Nezůstávejte jen u nejoblíbenějších – tohle jsou další nástroje z kategorie Vývojářské nástroje, které stojí za prohlédnutí.