Xalgorix
Autonomní AI pentesting nástroj, který nálezy ověřuje funkčním exploitem místo pouhého odhadu zranitelnosti.
O nástroji
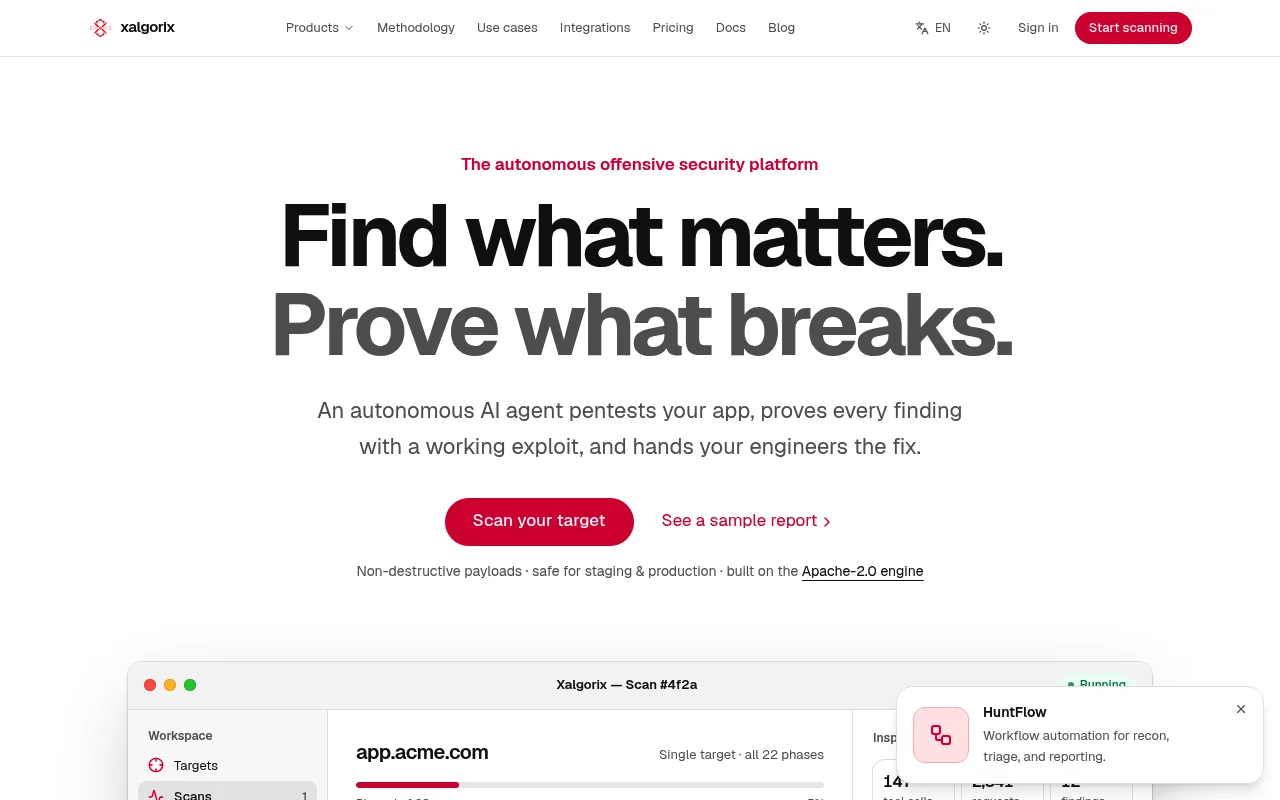
Xalgorix je autonomní AI agent pro penetrační testování aplikací, který prochází 22 fází od rekognoskace přes testování injekcí, CORS, IDOR, SSRF, API/GraphQL či cloudové infrastruktury až po finální report. Nezávislý verifikátor každý nález před zařazením do reportu znovu bezpečně zneužije, takže výstupem jsou exploit-verified zranitelnosti s CVSS skóre, důkazem (curl proof) a návrhem opravy, nikoli jen seznam možných problémů. Podle zveřejněného příkladu dokázal nástroj najít a ověřit kritickou IDOR zranitelnost (CVSS 9.1) na testovaném cíli za přibližně 20 minut. Nástroj je postavený na Go a TypeScript, je open source pod licencí Apache-2.0 a lze jej self-hostovat zdarma s vlastním LLM klíčem nebo plně lokálně přes Ollama. Podporuje běžné poskytovatele LLM (OpenAI, Anthropic, DeepSeek, Groq, Google Gemini) a využívá nástroje jako nmap, nuclei, sqlmap nebo ffuf. Kromě cloudové verze nabízí také bezplatnou GitHub aplikaci pro diff-scoped revize pull requestů a GitHub Action pro exploit-verified gating v CI. Xalgorix Cloud funguje na kreditním modelu – kreditní balíčky začínají na 10 USD a tarif Hacker vychází na 49 USD měsíčně za 60 kreditů na skeny. Cílí na vývojáře, bezpečnostní týmy, zakladatele firem a red teamy, kteří potřebují rychlejší a levnější alternativu k pentestingové agentuře (řádově týdny a tisíce dolarů) nebo klasickým DAST skenerům náchylným k falešným pozitivům.
Klíčové vlastnosti
- Nezávislý verifikátor exploitem potvrzuje každý nález
- 22 testovacích fází od recenze po finální report
- Výstup s CVSS skóre, curl proof a návrhem opravy
- Self-hosting zdarma s vlastním LLM klíčem nebo Ollama
Časté dotazy
Co přesně Xalgorix umí?
Autonomně prochází 22 fází penetračního testu (rekognoskace, injekce, CORS, IDOR, SSRF, API/GraphQL, cloud) a každý nález před zařazením do reportu bezpečně znovu zneužije nezávislým verifikátorem, takže report obsahuje jen exploit-verified zranitelnosti s CVSS skóre, curl důkazem a návrhem opravy.
Kolik Xalgorix stojí?
Cloudová verze funguje na kreditním modelu – kreditní balíčky od 10 USD, tarif Hacker vychází na 49 USD měsíčně za 60 kreditů na skeny. Engine je open source pod Apache-2.0 a lze ho zdarma self-hostovat s vlastním LLM klíčem nebo plně lokálně přes Ollama.
Pro koho je Xalgorix a jak začít?
Cílí na vývojáře, bezpečnostní týmy, zakladatele firem a red teamy hledající rychlejší a levnější alternativu k pentestingové agentuře. Stačí zadat URL, hostname nebo wildcard cíle a nástroj během přibližně 20 minut doručí první ověřené nálezy, případně lze zdarma nainstalovat GitHub App pro revize pull requestů.
Kategorie
AI novinky do e-mailu
Každý pátek 3 vybrané AI nástroje, prompt týdne a to nejdůležitější ze světa AI – přehledně, česky a bez balastu.
Jeden z nejstarších pravidelných českých AI newsletterů.
Podobné nástroje
Hledáte alternativu k Xalgorix? Tady je 6 podobných nástrojů z kategorie Vývojářské nástroje.

Vectorizer AI
FreemiumPřevádí rastrové obrázky PNG, JPG, GIF, BMP a WebP na vektorové formáty SVG, PDF, EPS a DXF pomo...

Stable Diffusion
FreemiumStability AI je platforma pro generování obrázků, videa a dalšího obsahu pomocí generativní AI,...

Whisper
ZdarmaPřevádí mluvenou řeč na text ve více než 90 jazycích. Whisper je open-source model od OpenAI tré...

AI 만화 번역기
Placeno kreditovým systémem – 1 kredit za model Manga/EagleEye, 2 kredity za model Ultra; konkrétní ceník neuveden.Online nástroj pro překlad textových bublin v manga a komiksových obrázcích pomocí AI – podporuj...

Pinecone
FreemiumPinecone je vektorová databáze jako služba, která umožňuje ukládat, spravovat a prohledávat vekt...

Escape
NeuvedenoEscape je AI-powered platforma pro ofenzivní bezpečnost, která automatizuje discovery, pentestin...
Další nástroje v kategorii Vývojářské nástroje
Nezůstávejte jen u nejoblíbenějších – tohle jsou další nástroje z kategorie Vývojářské nástroje, které stojí za prohlédnutí.